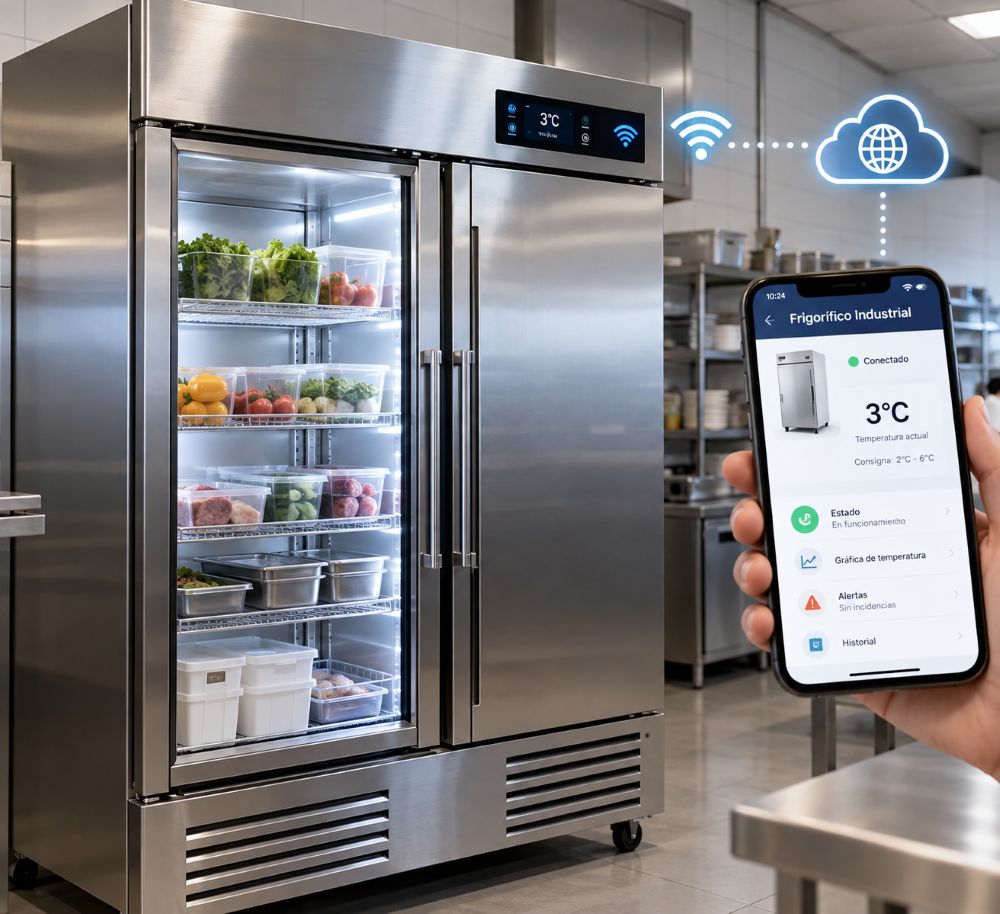

Entre la noche del domingo 11 y el lunes 12 de octubre, supermercados franceses descubrieron que sus frigoríficos y congeladores dejaban de obedecerles. Según informaron medios franceses, alguien consiguió activar de forma remota la descongelación forzada de los equipos de refrigeración en numerosos establecimientos.
BFMTV habló de temperaturas que llegaron a subir hasta los 50 ºC. Intermarché y Coopérative U confirmaron a AFP que sus sistemas de frío se habían visto afectados, y Leclerc reconoció que un proveedor suyo de equipos de refrigeración había sufrido un ciberataque con repercusiones en varias tiendas. Intermarché indicó que las tiendas afectadas tendrían que tirar los productos frescos y congelados. El director de Coopérative U calificó el ataque de «sin precedentes».
Según la información publicada hasta ahora, los equipos señalados son controladores de refrigeración del fabricante danés Danfoss, conectados a internet. Según BFMTV, los atacantes apuntaron a versiones antiguas del software de esos equipos, y según ha trascendido, el fabricante ha señalado que las unidades afectadas funcionaban con firmware desactualizado. La agencia nacional de ciberseguridad, ANSSI, declaró estar movilizada, a escala nacional para apoyar a las posibles víctimas y a escala europea para coordinarse con sus homólogos.
Las cifras varían según la fuente. BFMTV habló de unas 300 tiendas de Intermarché y Netto y de menos de 100 de Coopérative U, con daños que cifra en decenas o incluso cientos de miles de euros. Algunas pudieron salvar parte del producto porque el ataque las alcanzó cerca de la hora de apertura o porque sus responsables recibieron alertas. El grupo Mousquetaires, propietario de Intermarché y Netto, indicó que los sistemas afectados eran gestionados por Danfoss y que corresponde al proveedor presentar la denuncia penal. Según BFMTV, el lunes a las 11:00 estaba prevista una reunión de crisis entre empresas del sector del frío, entre ellas Axima, especialista en instalación y mantenimiento de equipos de refrigeración, y Danfoss.
Lo más inquietante es lo poco que hizo falta. No se destruyó ningún aparato. Se utilizó una función legítima, el descarche, ejecutada por quien no tenía derecho a ordenarla.
Lo que no sabemos
Conviene ser honestos con los límites. A día de hoy no sabemos cómo se comprometieron los controladores. Es cierto que ya se habían advertido debilidades en estos controladores: CISA publicó en 2025 un aviso sobre tres vulnerabilidades, y en agosto de 2026 investigadores de Claroty mostraron que un controlador comprometido podría desactivar el frío mientras sigue indicando temperaturas normales al personal. Danfoss publicó después firmware corregido. Pero hasta ahora se desconoce si esos fallos se utilizaron en este ataque. Tampoco conocemos quién está detrás ni cuál era su objetivo.
En criminología la pregunta por el motivo es tan importante como la del método y aquí solo tenemos una parte del método. Sin dar por buena ninguna explicación, podemos plantear algunas líneas de trabajo:
- Un aviso con intención de extorsión. Mostrar capacidad real sobre un servicio esencial puede servir para presionar después, bajo la amenaza de un ataque de mayor alcance.
- Un reto o una exhibición. Demostrar que se puede hacer, por notoriedad, por vandalismo o por ideología.
- Un ensayo. Una prueba de hasta dónde se llega, con qué rapidez se reacciona y qué respuesta recibe, antes de ir a por otro objetivo.
- Algo distinto de todo lo anterior.
Son hipótesis, no conclusiones. Lo que sí podemos afirmar es que ocurrió, que fue visible, que afectó a varias cadenas a la vez y que, según lo publicado, el elemento común parece ser el proveedor de la tecnología. No sabemos de dónde viene, ni cuándo volverá, ni a través de qué dispositivo. Esa incertidumbre es, por sí misma, parte del problema. A finales de agosto, además, unidades de refrigeración de economatos militares de EE. UU. sufrieron fallos con los equipos en modo descarche; se especuló con una intrusión informática, pero nunca se confirmó oficialmente.
Ese mismo lunes, además, el grupo neerlandés Ahold Delhaize (Albert Heijn, Delhaize) confirmó un incidente de seguridad en su red y puso algunos sistemas fuera de línea. Sus tiendas seguían abiertas, pero varios centros de distribución de Albert Heijn se detuvieron y sus webs y aplicaciones quedaron inaccesibles. No se ha precisado la naturaleza del incidente y, por ahora, no hay indicios de que esté relacionado con el ataque a los frigoríficos franceses. Lo recogemos solo como contexto: dos incidentes el mismo día en la distribución alimentaria europea, sin vínculo demostrado.
Un patrón conocido
El episodio es la versión más visible de un riesgo muy conocido: dispositivos que se instalan, se conectan y se olvidan. Quien los compra piensa en el servicio que prestan. Quien los instala, en que funcionen. Nadie piensa en actualizarlos. En el propio caso de Danfoss, los investigadores de Claroty contaron más de 2.700 controladores de este tipo accesibles directamente desde internet.
El ejemplo más cotidiano son las cámaras de videovigilancia. Existen buscadores especializados que, en lugar de indexar páginas web, indexan dispositivos conectados a internet. Su uso legítimo es útil, porque permite a empresas e investigadores saber qué tienen expuesto. Pero muestran una realidad incómoda: entre los resultados hay cámaras accesibles sin contraseña o con la contraseña de fábrica, es decir, ventanas abiertas a comercios, viviendas o instalaciones que sus propietarios creen protegidas.
También hay un efecto de escala. En 2016, la red de bots Mirai se formó con cámaras y otros dispositivos conectados que conservaban sus credenciales por defecto, y se utilizó para ataques de denegación de servicio de gran tamaño. Miles de aparatos olvidados sumaron fuerza sin que sus dueños lo supieran.
La recarga de vehículos eléctricos muestra el mismo patrón. Investigaciones publicadas han documentado vulnerabilidades en los sistemas que gestionan los puntos de carga, como autenticación débil, y se ha demostrado que es posible apagar estaciones de forma remota mediante fallos del protocolo de comunicación. La diferencia con el caso francés está en el efecto probable: no tanto dañar un producto como dejar fuera de servicio muchos puntos a la vez. La lógica es la misma: control remoto, dependencia del proveedor y mantenimiento insuficiente.
La criminología de la comodidad
La teoría de las actividades cotidianas explica la delincuencia por la coincidencia de tres elementos: un autor motivado, un objetivo adecuado y la ausencia de un guardián capaz. Un dispositivo expuesto, sin actualizar y sin nadie que lo vigile cumple las dos últimas condiciones. La diferencia con el mundo físico es que el autor puede probar miles de puertas a la vez, sin salir de casa.
También hay un problema de responsabilidades difusas. Si el firmware no se actualiza, ¿falla el fabricante que no lo exige, el instalador que no vuelve, la empresa que no lo pide o el usuario que no sabe que debe hacerlo? Cuando todos pueden señalar a otro, el riesgo no tiene dueño, y en esa zona gris prosperan los ataques.
Y hay un componente cultural: hemos aceptado que lo «inteligente» se gestione solo. Lo conectamos, funciona y damos por hecho que alguien cuida de ello.
Qué hacer
Las medidas básicas son poco espectaculares, y por eso se descuidan:
- Cambiar siempre las credenciales de fábrica y usar contraseñas únicas.
- Actualizar el firmware y designar a una persona responsable de hacerlo.
- No exponer a internet lo que no necesita estarlo, y proteger el acceso remoto cuando sea imprescindible.
- Inventariar lo que está conectado: no se protege lo que no se sabe que existe.
- Exigir al proveedor soporte, avisos de seguridad y actualizaciones, y dejarlo por escrito en el contrato.
- En empresas y administraciones, incluir estos equipos en la gestión de riesgos y el cumplimiento normativo.
Conviene recordar, además, que acceder sin autorización a una cámara o a un sistema ajeno, aunque esté mal protegido, puede ser constitutivo de delito. Que la puerta esté abierta no significa que se pueda entrar.
Para cerrar
No sabemos quién lo hizo ni por qué, y tampoco sabemos dónde volverá a ocurrir. Lo que sí sabemos es que la seguridad de la cadena alimentaria, de la energía o de nuestra intimidad depende de decisiones aburridas, como actualizar un equipo o cambiar una contraseña. Cuando se aplazan, el coste lo paga alguien que ni siquiera sabía que formaba parte del sistema.