
“Rompiendo mitos”
Una serie editorial de Carlos Enrique Pérez Barrios
La tecnología puede detectar, registrar y transmitir un evento; la seguridad exige convertir esa información en una respuesta organizada frente al riesgo.
La tecnología ha transformado profundamente la protección de personas, instalaciones, bienes e información. Cámaras de CCTV, alarmas, sensores, controles electrónicos de acceso, cercos eléctricos, detectores de incendio, botones de emergencia y aplicaciones capaces de transmitir señales directamente a un teléfono celular se encuentran hoy al alcance de organizaciones y particulares que hace algunos años difícilmente podían disponer de ellas.
Este avance representa una extraordinaria oportunidad para la Seguridad, pero también ha contribuido a crear una peligrosa sensación de confianza: creer que instalar tecnología equivale automáticamente a estar protegido. La cámara está allí, la alarma funciona, el sensor detecta y la sirena suena; por consiguiente, suponemos que tenemos seguridad. Sin embargo, entre detectar un evento y responder profesionalmente ante él existe una distancia que ningún equipo puede cubrir por sí solo, y allí comienza este mito.
Cuando la alarma funciona, pero la seguridad no
Imaginemos una alarma que detecta correctamente una intrusión y activa una potente sirena. Técnicamente el dispositivo cumplió su función, pero inmediatamente surge la pregunta verdaderamente importante: ¿quién hará algo como consecuencia de esa señal?
Los vecinos pueden escucharla sin saber qué ocurre ni a quién avisar, o suponer que alguien más atenderá el problema. La sirena advierte de un posible peligro, pero no establece quién debe verificarlo ni qué respuesta debe activarse.
Algo semejante ocurre con una señal luminosa que funciona mientras nadie la observa o con cámaras que registran imágenes que solamente serán revisadas después del hecho. En esos casos la tecnología pudo cumplir exactamente la función para la cual fue diseñada sin que el sistema produjera una respuesta. Esta diferencia es fundamental porque detectar no significa necesariamente proteger; la señal puede advertir que algo está ocurriendo, pero necesita formar parte de un proceso capaz de atender el evento que la produjo.
Centralizar tampoco significa simplemente conectar
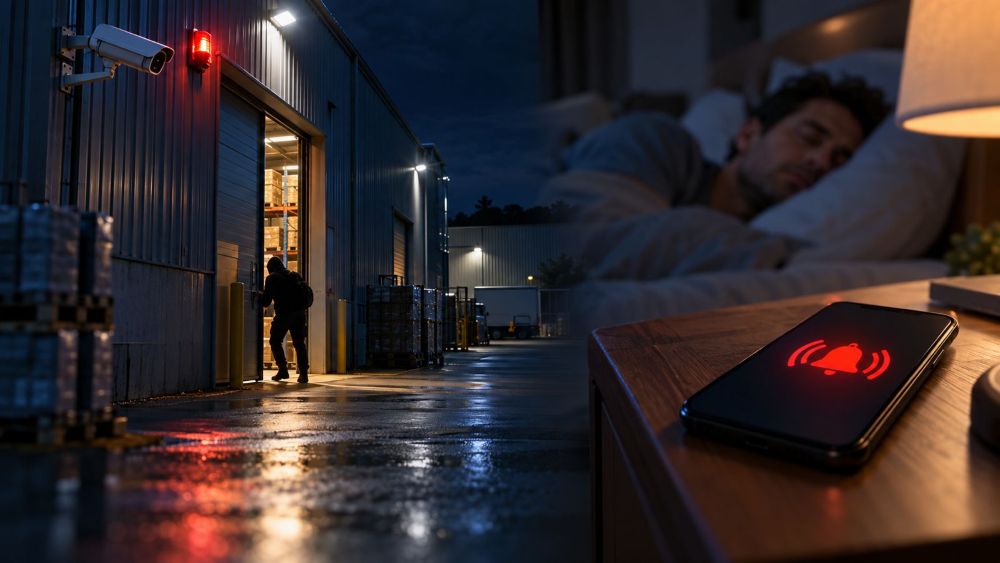
Reconocer esta realidad podría llevarnos a otro error: pensar que basta con centralizar las señales para garantizar seguridad. Una alerta puede llegar directamente al teléfono del propietario, al dispositivo de una persona designada o a una central profesional de monitoreo. En todos los casos existe recepción de información, pero las capacidades para administrarla pueden ser completamente diferentes.
Cuando la señal llega directamente al afectado aparecen preguntas que deberían haber sido respondidas antes de instalar el sistema. ¿Dónde estará esa persona cuando la reciba? ¿Puede verificar lo ocurrido? ¿Sabe qué debe hacer? ¿Conoce a quién llamar según la naturaleza del evento y dispone de los números correspondientes? ¿El organismo competente atiende ese tipo de llamadas? ¿Quién dará seguimiento después de realizada la notificación?
Cuando detrás de la señal existe una central
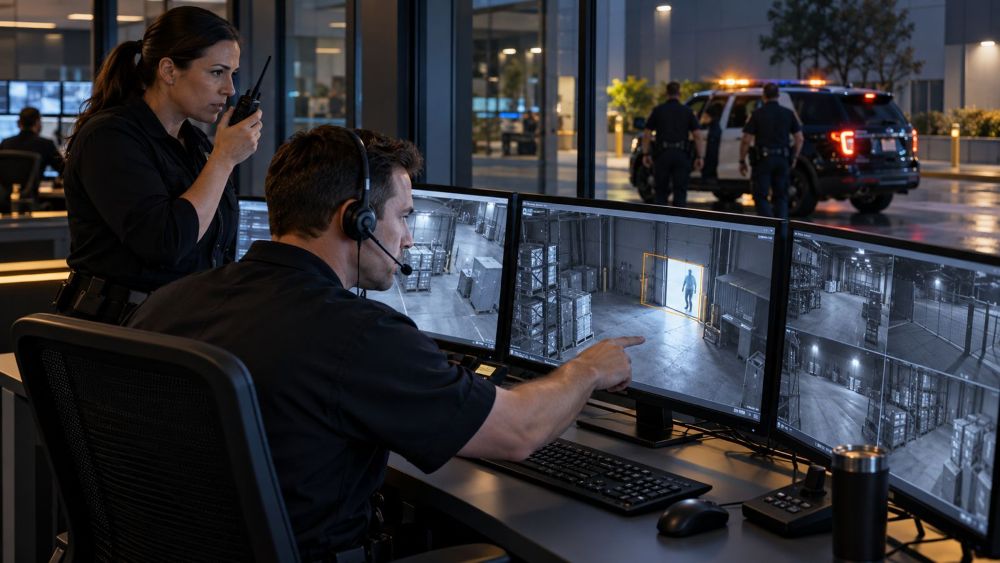
Otro modelo consiste en transmitir la información hacia una empresa o central especializada de monitoreo. Esto incorpora capacidades diferentes, pero tampoco su sola existencia debería producir una tranquilidad automática. El profesional necesita conocer qué estructura existe realmente detrás de esa recepción.
Debe saber si se trata de una organización formalmente establecida y, cuando corresponda, autorizada para prestar ese servicio; si dispone de infraestructura adecuada, continuidad operacional, personal entrenado y procedimientos para administrar diferentes eventos. También importa conocer cómo verifica una alarma, quién decide la actuación, cómo escala el incidente, qué contactos mantiene actualizados, cuándo intervienen los organismos competentes y cómo registra y da seguimiento a lo ocurrido.
Aquí aparece una diferencia doctrinaria esencial: centralizar una señal significa llevarla a un punto de recepción; gestionarla profesionalmente significa saber qué hacer con ella desde que llega hasta que el evento ha sido atendido y evaluado. Por eso una verdadera arquitectura de protección necesita continuidad entre detección, transmisión, recepción, verificación, decisión, respuesta, seguimiento y evaluación.
Pero ¿existe una pregunta anterior a la tecnología?
Antes de decidir dónde llegará la señal debemos responder algo todavía más importante: ¿qué riesgo pretendemos enfrentar?
Con demasiada facilidad comenzamos por la solución. Instalamos cámaras porque pensamos que necesitamos cámaras, compramos alarmas porque suponemos que producen seguridad o incorporamos controles electrónicos porque parecen representar una protección avanzada. Sin embargo, ninguna tecnología puede seleccionarse profesionalmente sin relacionarla con el riesgo que debe contribuir a controlar.
Aquí reaparece un principio fundamental de los Estudios de Seguridad: primero debemos conocer qué protegemos, frente a qué amenazas, cuáles son nuestras vulnerabilidades y qué consecuencias pretendemos evitar o reducir. Solamente entonces podremos determinar qué tecnología necesitamos, dónde instalarla, cómo integrarla y qué respuesta deberá generar.
El proceso profesional comienza, por tanto, identificando el riesgo y definiendo la necesidad de protección. Después seleccionamos la tecnología apropiada, determinamos cómo se transmitirá y recibirá la información, quién deberá interpretarla y qué capacidad de respuesta deberá existir. De esta manera, el equipo deja de ser el punto de partida para convertirse en un componente de una solución previamente razonada.
El pirata instala equipos; el profesional construye sistemas
Aquí encontramos nuevamente dos maneras de entender la Seguridad. El pirata puede comenzar preguntando cuántas cámaras quiere el cliente, dónde desea colocar sensores o qué modelo de alarma está dispuesto a comprar, porque concentra su atención en el dispositivo y termina confundiendo tecnología instalada con protección alcanzada.
El profesional parte del riesgo identificado y selecciona los equipos necesarios. También define quién recibirá las alertas, cómo se verificarán y qué procedimiento de respuesta se activará.
La diferencia se hace evidente cuando ocurre una emergencia. A las dos de la madrugada una alarma puede enviar correctamente una notificación al teléfono del propietario mientras este duerme, se encuentra viajando o sencillamente no sabe qué hacer con la información recibida. Es entonces cuando descubrimos si habíamos construido un sistema de seguridad o solamente habíamos comprado tecnología.
El pirata coloca el equipo en el centro de la solución porque su preocupación termina en aquello que instala; el profesional coloca el riesgo en el centro y utiliza la tecnología como uno de los instrumentos para administrarlo.
Cuando la alarma deja de significar alarma
Existe además un fenómeno capaz de deteriorar silenciosamente cualquier sistema. Cuando una alarma se activa repetidamente sin que exista una emergencia real, quienes la reciben pueden comenzar a perder confianza en ella. Aquello que inicialmente provocaba atención termina generando indiferencia y la señal continúa funcionando técnicamente mientras la respuesta humana comienza a desaparecer.
Por eso la tecnología necesita mantenimiento, pruebas, calibración y análisis de falsas alarmas que permitan identificar y corregir sus causas. Tampoco una central profesional debería limitarse a recibir cantidades crecientes de señales; necesita administrarlas para que el volumen de información no termine ocultando precisamente aquello que requiere atención inmediata. Cuando la advertencia se convierte en ruido, el sistema comienza a perder una parte fundamental de su capacidad preventiva.
Cerrar el ciclo de la seguridad
Para integrar la tecnología en un sistema de protección debemos estudiar el riesgo, seleccionar los equipos adecuados y asignar responsables para recibir y verificar las alertas. También necesitamos procedimientos de actuación, personal entrenado y pruebas periódicas que comprueben la coordinación entre detección y respuesta.
Después de un evento importante, corresponde revisar qué ocurrió, cómo se atendió y qué debe corregirse. Esa evaluación permite mejorar el sistema y evitar que sus deficiencias se repitan.
El legado del mito
El mayor peligro de confiar exclusivamente en los equipos es la falsa sensación de protección. Una organización puede invertir en tecnología y seguir expuesta si nadie tiene la preparación, la autoridad o los recursos para actuar cuando llega una alerta.
Frase doctrinaria
“Una señal centralizada no basta para proteger; necesita un sistema capaz de verificarla y activar una respuesta profesional frente al riesgo”.
Video
Mito 10 en YouTube:
Carlos Enrique Pérez Barrios es Magíster en Seguridad y Defensa Nacional, Consultor Internacional en Seguridad, Director General de Global Security Academy, conferencista y articulista, y autor de las obras: ‘Control de Riesgos – Manual para Estudios de Seguridad‘; ‘El Factor M‘ y ‘Venezuela: Reconstrucción desde las Cenizas‘