
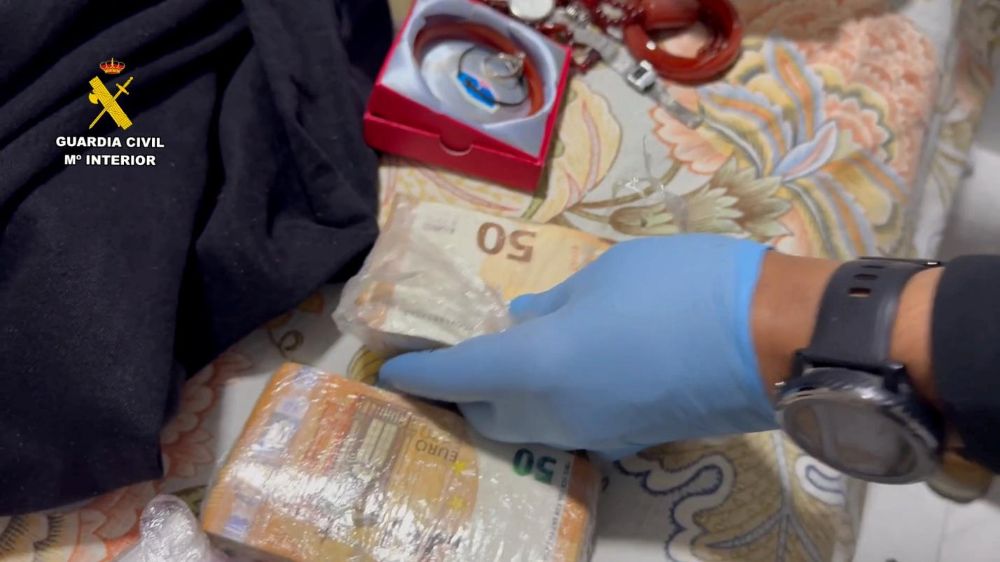

La Guardia Civil ha desarticulado una organización criminal dedicada a cometer estafas bancarias mediante la combinación de smishing y vishing, una modalidad de fraude basada en el envío masivo de mensajes de texto y posteriores llamadas telefónicas en las que los delincuentes se hacían pasar por empleados de entidades financieras. La operación, denominada Ibermellow, se ha saldado con 29 personas detenidas y otras 57 investigadas en 24 provincias españolas.
La investigación ha permitido determinar que la organización habría conseguido defraudar más de un millón de euros. Hasta el momento, los investigadores han identificado 43 víctimas, todas ellas residentes en Aragón, y han logrado recuperar 256.708 euros procedentes de las cuentas utilizadas por los integrantes de la trama. Los delitos investigados incluyen estafa, blanqueo de capitales y pertenencia a organización criminal.
Un SMS como puerta de entrada al fraude
El procedimiento comenzaba con el envío de un mensaje de texto que simulaba proceder de la entidad bancaria de la víctima. El SMS alertaba de un supuesto cargo de elevado importe realizado en su cuenta y advertía de que debía actuar rápidamente para impedir la operación. Para reforzar la apariencia de legitimidad, el mensaje incorporaba un número de teléfono al que el cliente debía llamar para supuestamente cancelar el movimiento.
El volumen de la infraestructura utilizada por la organización constituye uno de los elementos más destacados de la operación. El centro de llamadas localizado por los investigadores tenía capacidad técnica para enviar más de 100.000 mensajes fraudulentos cada hora, convirtiendo la operación en un sistema industrializado de captación de posibles víctimas.
Una vez que la víctima llamaba al número indicado en el SMS, comenzaba la segunda fase del fraude. Los delincuentes se presentaban como trabajadores del banco y utilizaban técnicas de ingeniería social para ganarse la confianza del afectado. El objetivo era conseguir las credenciales y los datos necesarios para acceder a sus cuentas bancarias o conseguir que la propia víctima autorizase determinadas operaciones.
Del smishing al vishing
La combinación de ambas técnicas permitía a la organización construir una cadena de engaño en dos fases. El smishing servía para generar la alarma inicial mediante el SMS fraudulento, mientras que el vishing trasladaba posteriormente el engaño a una conversación telefónica con un supuesto gestor bancario.
Los investigadores comprobaron que los integrantes de la red disponían además de información personal de las víctimas, lo que les permitía dotar de mayor credibilidad a las llamadas. El contacto telefónico se utilizaba para conducir a los afectados hacia operaciones que terminaban beneficiando económicamente a la organización. En determinados casos, las víctimas realizaban transferencias a cuentas controladas por los delincuentes o incluso contrataban préstamos cuyos fondos acababan en manos de la trama.
El caso pone de manifiesto cómo las organizaciones dedicadas al fraude bancario están combinando herramientas tecnológicas con técnicas de manipulación psicológica. La tecnología permite alcanzar a un número muy elevado de potenciales víctimas, mientras que la interacción telefónica permite adaptar el engaño a cada persona.
La organización disponía de una estructura diferenciada para gestionar las distintas fases del fraude. Además de los responsables del centro de llamadas y de los falsos gestores bancarios, los investigadores identificaron a captadores, extractores de dinero y denominadas “mulas económicas”.
Estas últimas eran utilizadas para recibir, mover o transferir fondos procedentes de las estafas. El dinero era distribuido posteriormente a través de distintas cuentas bancarias con el objetivo de dificultar su trazabilidad y finalmente era retirado en efectivo. La investigación permitió localizar extracciones en cajeros de Madrid, Barcelona y Murcia.
La operación se extendió por buena parte del territorio nacional. Las provincias en las que se produjeron detenciones o investigaciones incluyen, entre otras, A Coruña, Álava, Alicante, Ávila, Badajoz, Barcelona, Cantabria, Cádiz, Córdoba, Girona, Granada, Las Palmas de Gran Canaria, Madrid, Málaga, Murcia, Ourense, Salamanca, Santa Cruz de Tenerife, Sevilla, Tarragona, Toledo, Valladolid, Valencia y Zaragoza.
95 máquinas para el envío masivo de SMS
La primera fase de la operación se desarrolló el pasado mes de marzo, cuando los agentes realizaron entradas y registros en Badalona, Terrassa, Carabanchel y Cartagena. En estas actuaciones se consiguió desmantelar el centro de llamadas utilizado para lanzar los mensajes fraudulentos y se detuvo a cinco integrantes de la cúpula de la organización.
Los agentes intervinieron 57.520 euros en efectivo, 365 tarjetas SIM, 176 tarjetas bancarias, 95 máquinas de envío masivo de SMS y 70 teléfonos móviles, además de documentación y diversos artículos de lujo. El material permitió reconstruir parte de la infraestructura tecnológica utilizada para ejecutar las campañas de fraude.
La segunda fase se centró en el entramado financiero. Los investigadores consiguieron desarticular el sistema utilizado para blanquear y mover los beneficios obtenidos mediante las estafas e identificaron a las personas que presuntamente actuaban como mulas económicas, captadores y encargados de retirar el dinero.
En esta segunda etapa se produjeron 24 detenciones y 57 investigaciones, además de la recuperación de los 256.708 euros localizados en distintas cuentas bancarias vinculadas al entramado criminal.
La operación Ibermellow comenzó después de que la Guardia Civil recibiera numerosas denuncias en la provincia de Huesca que presentaban un patrón similar. El análisis de las denuncias permitió establecer conexiones entre diferentes casos y determinar que detrás de ellos podía existir una estructura organizada.
El operativo ha sido desarrollado por la Unidad Orgánica de Policía Judicial y el Equipo Arroba de Huesca, con apoyo de unidades de Seguridad Ciudadana de Madrid y Murcia y de los Grupos de Reserva y Seguridad de Barcelona y Valencia. Las diligencias han sido remitidas a los juzgados competentes de distintos partidos judiciales de Aragón.
El caso vuelve a poner el foco en la transformación del fraude bancario hacia modelos capaces de combinar automatización, comunicaciones masivas, suplantación de identidad e ingeniería social. En esta operación, la capacidad para lanzar 100.000 mensajes fraudulentos cada hora permitía a la organización convertir el primer contacto con las víctimas en un proceso prácticamente industrial, reservando la intervención humana para la fase posterior en la que los falsos gestores trataban de conseguir las credenciales o inducir a realizar operaciones bancarias.


